
安装 Android 应用不一定只能依赖 Google Play,但离开官方或可信渠道后,恶意软件、隐私泄露和诈骗的风险会明显上升。简单讲,侧载本身并不等于危险,关键是来源是否可信;以下四类来源尤其应该避开。
1. 聊天和邮件里的陌生 APK 附件
看到安装器就先停下来
无论是邮件、短信还是即时通信工具,收到 APK 附件后都不应直接安装。通过附件传播可执行文件是长期存在的恶意软件手法;诈骗者常隐藏文件真实用途,或使用像“PDF.APK”这样的多重扩展名混淆视线。Android 实际识别的是最后一个扩展名。
有安全机构报告过通过 WhatsApp、Telegram 等平台发送 APK 的骗局。一个简单规则是:点开附件后若触发 Android 软件包安装器,先取消并删除文件;除非您能独立确认发送者、应用和来源都可信。
2. 承诺免费解锁付费功能的 APK 网站
“高级版免费”常是诱饵
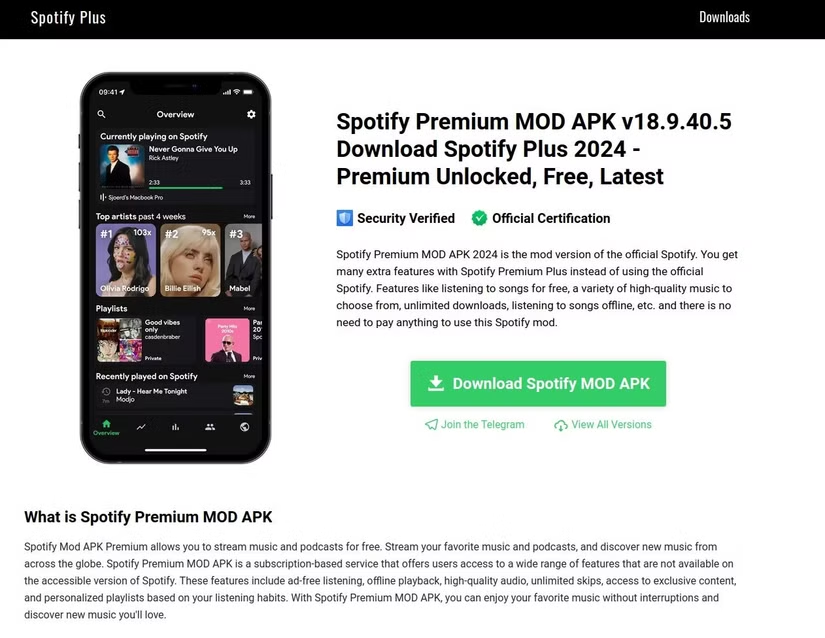
图片来源:Kaspersky
游戏、工具和流媒体服务的“破解高级版”很常见,但它们也可能把恶意软件一并带进设备。以 Spotify Premium 为例,订阅资格由服务端账户决定,单靠一个非官方应用并不能让账户获得无限高级服务;这类承诺本身就应当引起警惕。
风险还不止完整应用。有些恶意内容会伪装成对 Play 商店正版应用的“修改补丁”,诱导用户另行安装。请不要为了绕过付费墙或版权限制而下载不明修改包。
3. 会直接提供安装器的社交媒体广告
广告页收集资料后再推送 APK
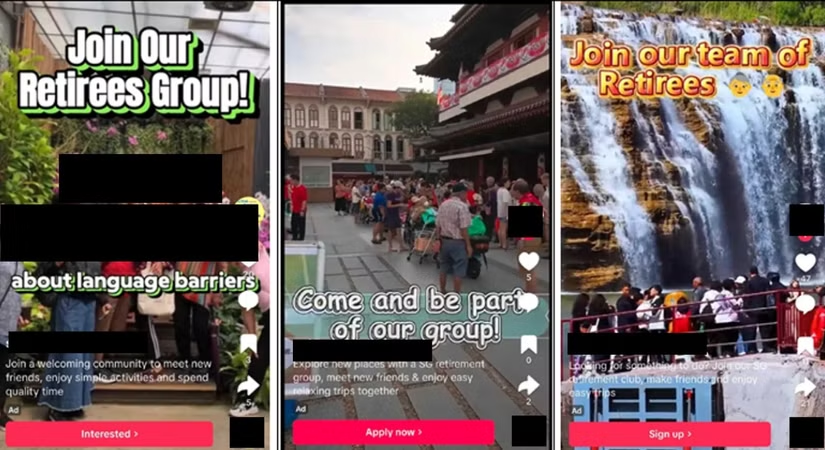
图片来源:新加坡警方
社交媒体广告并不天然可信。诈骗者会把广告包装成社区活动、优惠或其他看似正常的服务,诱导用户提交个人资料,再发送受感染的 APK 并要求安装。这类骗局往往瞄准对线上风险不熟悉的人群。
如果广告或落地页要求您下载应用,请先离开广告,通过该机构或服务的官方渠道重新查找。对于夸张的本地交友、福利或限时优惠信息,更应保持谨慎。
4. 陌生网站上的仿冒应用商店
页面像真的,不代表下载是真的
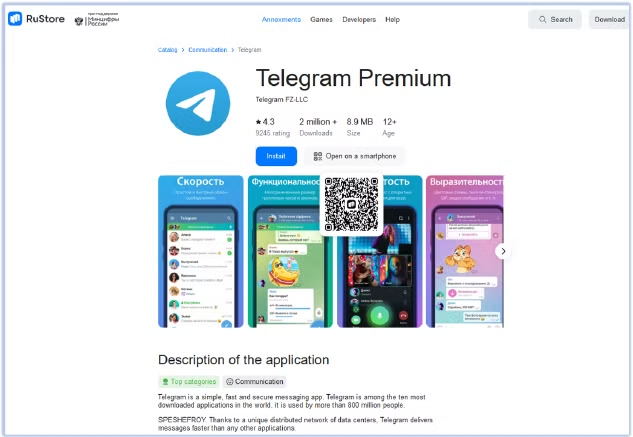
图片来源:Cyfirma
替代应用商店能提供选择,但也给仿冒网站留下空间。和假银行网站窃取资料的钓鱼手法类似,诈骗者会复制合法商店的名称与界面,摆放伪装成热门应用的恶意程序。曾有仿冒 RuStore 网站以“Telegram Premium”为名传播 FireScam 恶意软件。
若您确实要使用替代商店,请只从可验证的官方来源获取其商店客户端,不要通过随机网页的下载按钮安装。
更稳妥的下载原则
| 遇到的情况 | 建议做法 |
|---|---|
| 未知 APK 附件 | 取消安装并删除 |
| 免费高级版或破解承诺 | 不要下载 |
| 广告要求安装应用 | 改从官方站点核验 |
| 仿冒商店页面 | 只使用已验证的官方客户端 |
- 优先从 Google Play、手机厂商或已验证的主流商店获取应用;
- 核对开发者名称、域名和应用权限;
- 不确定来源时,宁可不装;
- 保持系统与安全更新处于开启状态。
主流商店也不可能零风险,但它们有审核和安全机制,风险通常远低于不明来源。若无法百分之百确认应用与来源可信,离开页面是最省事的选择。
常见问题(FAQ)
侧载 APK 一定不安全吗?
不一定,但来源核验比官方商店更重要。
文件名带 PDF 就安全吗?
不一定;请看最后的扩展名,PDF.APK 仍是安装包。
免费 Premium 修改版可信吗?
通常不可信,订阅资格一般由服务端账户控制。
替代应用商店都不能用吗?
可用,但应只从该商店可验证的官方来源获取客户端。
总结
避开陌生附件、破解承诺、广告安装器和仿冒商店,就能挡住大量 Android 下载风险。应用再吸引人,也不值得拿设备和个人资料去冒险。